چگونه کد تولیدشده با هوش مصنوعی را تست کنیم؟ راهنمای عملی برای پروژههای وایب کدینگ
مهر
هوش مصنوعی میتواند در چند دقیقه یک اسکریپت پایتون، فرمول اکسل یا ابزار تحت وب بسازد؛ اما سریع ساخته شدن کد به معنای درست، امن یا قابل اعتماد بودن آن نیست. در این راهنما یاد میگیرید چگونه حتی با دانش فنی محدود، کد تولیدشده با ChatGPT، Claude و ابزارهای مشابه را در محیطی امن اجرا کنید، خروجی آن را بسنجید، خطاها را بخوانید و با پرامپتهای دقیقتر برای اصلاح کد پیش بروید.
وایب کدینگ چیست و چرا تست کردن کد در آن حیاتی است؟
وایب کدینگ روشی برای ساخت نرمافزار از طریق گفتوگو با هوش مصنوعی است. شما هدف خود را با زبان طبیعی توضیح میدهید، مدل کد تولید میکند و سپس با اجرای کد و ارائه بازخورد، نسخههای بعدی را میسازید. در این رویکرد، تمرکز کاربر بیشتر بر نتیجه مورد انتظار است تا نوشتن دستی تمام خطوط کد.
برای مثال، یک کارمند میتواند از هوش مصنوعی بخواهد اسکریپتی بسازد که فایلهای اکسل را ادغام کند. یک فریلنسر نیز ممکن است با همین روش فرم وب، ربات ساده یا ابزار مدیریت محتوا بسازد. این سرعت ارزشمند است، اما یک خطر مهم دارد: کدی که از نظر ظاهری حرفهای است، ممکن است در شرایط واقعی خروجی اشتباه تولید کند.
تفاوت برنامهنویسی سنتی و وایب کدینگ در تست نرمافزار
در برنامهنویسی سنتی، توسعهدهنده معمولاً ساختار پروژه، کتابخانهها، محدودیتهای زبان و منطق کد را میشناسد و همزمان با توسعه، تستهایی برای آن مینویسد. در وایب کدینگ، بخش زیادی از تصمیمهای فنی به مدل واگذار میشود و ممکن است کاربر دلیل انتخاب یک کتابخانه یا نحوه پردازش دادهها را نداند.
- برنامهنویسی سنتی: کنترل بیشتر بر جزئیات فنی، اما نیازمند دانش و زمان بیشتر است.
- وایب کدینگ: ساخت نمونه اولیه را سریع میکند، اما نیاز به کنترل دقیق خروجی، امنیت و وابستگیها دارد.
- نقطه مشترک: در هر دو روش، تست بخشی ضروری از توسعه است و نمیتوان آن را به بعد از تحویل پروژه موکول کرد.
مدلهای زبانی کد را براساس الگوهای آموختهشده تولید میکنند و اجرای واقعی آن را همیشه مشاهده نمیکنند. ممکن است تابعی وجود نداشته باشد، نام یک بسته اشتباه باشد، نسخه کتابخانه با کد سازگار نباشد یا مدل بخشی از نیاز شما را نادرست برداشت کرده باشد. بنابراین تست کد هوش مصنوعی باید بخشی از فرایند ساخت باشد، نه آخرین مرحله آن.
چرا ظاهر منطقی کد برای اعتماد کردن کافی نیست؟
هوش مصنوعی میتواند پاسخ نادرست را با توضیحی منظم و مطمئن ارائه کند. این مشکل در کدنویسی ممکن است به شکل محاسبه اشتباه، حذف ناخواسته اطلاعات، افشای کلید دسترسی یا استفاده از بستهای نامعتبر دیده شود. حتی اگر کد بدون پیام خطا اجرا شود، هنوز احتمال دارد خروجی آن اشتباه باشد. اجرا شدن، فقط نشان میدهد کد در آن شرایط متوقف نشده است؛ نه اینکه نتیجه آن صحیح است.
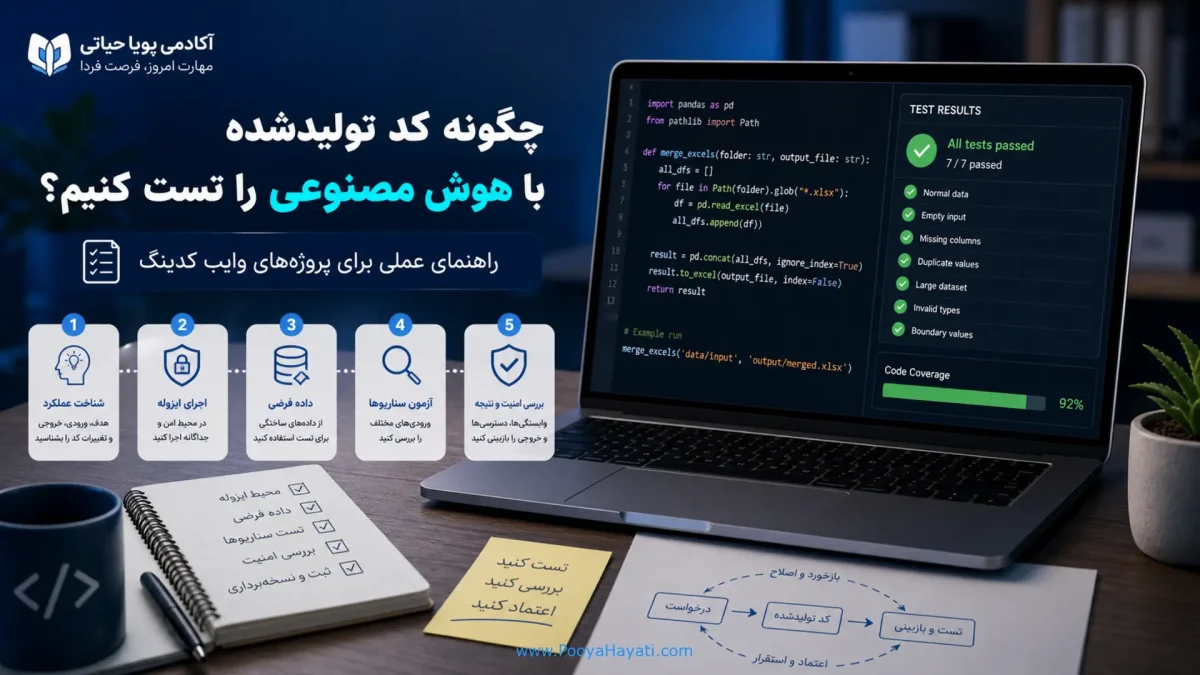
چکلیست سریع ۵ مرحلهای برای تست کدهای هوش مصنوعی
- مرحله اول؛ شناخت عملکرد: از مدل بخواهید هدف، ورودی، خروجی، فایلهای درگیر و تغییراتی را که کد ایجاد میکند توضیح دهد. نامفهوم بودن منطق یا پاسخهای متناقض یک علامت خطر است.
- مرحله دوم؛ اجرای ایزوله: از Google Colab، Replit یا یک محیط آزمایشی جدا استفاده کنید. درخواست دسترسی غیرضروری به فایلها، شبکه یا حسابهای شخصی علامت خطر است.
- مرحله سوم؛ استفاده از داده فرضی: کد را روی چند فایل و رکورد ساختگی اجرا کنید. تغییر یا حذف اطلاعات خارج از محدوده مورد انتظار علامت خطر است.
- مرحله چهارم؛ آزمون سناریوها: ورودی عادی، خالی، ناقص، تکراری و بسیار بزرگ را بررسی کنید. توقف برنامه یا خروجی غیرمنطقی بدون هشدار نشانه ضعف کد است.
- مرحله پنجم؛ بررسی امنیت و نتیجه: وابستگیها، رمزها، دسترسیها و خروجی نهایی را بازبینی کنید. وجود رمز داخل کد، بسته ناشناس یا دستور حذف گسترده علامت خطر است.
قدم اول: اجرای امن کد در محیط ایزوله
اولین قانون اعتبارسنجی کد هوش مصنوعی این است که نسخه ناشناخته کد را مستقیماً روی دادههای اصلی، سیستم کاری یا سرور نهایی اجرا نکنید. محیط ایزوله یا Sandbox فضایی جدا برای آزمایش است تا در صورت بروز خطا، آسیب به اطلاعات واقعی محدود شود.
محیطهای آنلاین نیز امنیت مطلق ایجاد نمیکنند. بسته به تنظیمات سرویس، ممکن است پروژه عمومی باشد یا کد امکان ارتباط با اینترنت را داشته باشد. در نتیجه نباید اطلاعات مشتریان، فایلهای سازمانی، رمز عبور، توکن API یا دادههای هویتی را در این محیطها قرار دهید.
ابزارهای ساده برای شروع
- Google Colab: برای اجرای کدهای پایتون و مشاهده خروجی هر بخش مناسب است. تا زمانی که کد را نشناختهاید، فضای Google Drive خود را به آن متصل نکنید.
- Replit: برای اجرای زبانهای مختلف و پروژههای کوچک کاربرد دارد. پیش از استفاده، وضعیت خصوصی یا عمومی بودن پروژه و دسترسیهای آن را بررسی کنید.
- محیط مجازی پایتون: اگر کد را روی رایانه اجرا میکنید، یک محیط مجازی جدا بسازید تا نصب بستهها با پروژههای دیگر تداخل پیدا نکند.
- ماشین مجازی یا کانتینر: برای کدهای حساستر جداسازی بهتری ایجاد میکند، اما راهاندازی آن به دانش فنی بیشتری نیاز دارد.
محیط ایزوله فقط بخشی از راهکار است. اگر کد مخرب یا ناشناخته باشد، یک سرویس آنلاین ساده لزوماً آن را بیخطر نمیکند. کدی که به اطلاعات حساس، حسابهای واقعی یا شبکه سازمانی دسترسی دارد باید توسط فرد متخصص نیز بررسی شود.
داده فرضی بهتر است یا داده واقعی؟
برای تست اولیه، چند ردیف داده ساختگی بسازید که از نظر ساختار شبیه اطلاعات واقعی باشد، اما هیچ داده حساس یا ارزشمندی نداشته باشد. اگر قرار است اسکریپت فایل اکسل حقوق کارکنان را پردازش کند، نامها، شمارهها و مبالغ فرضی ایجاد کنید.
- داده فرضی: خطر افشای اطلاعات و خسارت را کاهش میدهد و تکرار تست روی آن آسان است.
- داده زنده: شرایط واقعیتری دارد، اما یک خطا میتواند باعث حذف، تغییر، ارسال یا افشای اطلاعات شود.
- روش مناسب: ابتدا داده فرضی، سپس یک کپی ناشناسسازیشده از داده واقعی و در نهایت اجرای محدود و کنترلشده روی اطلاعات اصلی.
از فایل اصلی نسخه پشتیبان تهیه کنید و خروجی را در فایلی جدا ذخیره کنید. بهتر است نسخه اول کد فقط تغییرات پیشنهادی را گزارش کند و چیزی را حذف یا بازنویسی نکند. پس از تأیید نتیجه میتوان قابلیت اعمال تغییر را فعال کرد.
روشهای ساده اعتبارسنجی کد بدون دانش پیشرفته برنامهنویسی
برای تست کد بدون برنامه نویسی حرفهای، لازم نیست تمام خطوط را تحلیل کنید؛ اما باید بدانید ابزار قرار است چه مسئلهای را حل کند، چه ورودیهایی میگیرد و خروجی درست چه شکلی دارد. این حداقل شناخت برای تشخیص نتیجه غیرعادی ضروری است.
تکنیک تست جعبه سیاه: بررسی ورودی و خروجی
در تست جعبه سیاه، به جزئیات داخلی کد کاری ندارید و رفتار آن را با ورودیهای مختلف میسنجید. برای هر سناریو، نتیجه مورد انتظار را پیش از اجرا یادداشت کنید و سپس آن را با خروجی واقعی مقایسه کنید.
- ورودی عادی: دادهای کامل و معتبر که کد برای آن طراحی شده است.
- ورودی خالی: فایل خالی، متن خالی یا نبود مقدار در یک فیلد.
- ورودی ناقص: حذف یک ستون، تاریخ یا مقدار ضروری.
- ورودی اشتباه: متن به جای عدد، تاریخ نامعتبر یا فایل با فرمت نادرست.
- مقدار مرزی: صفر، عدد منفی، بیشترین مقدار مجاز، متن بسیار بلند یا یک رکورد تکی.
- داده پرت: مقداری بسیار متفاوت از دادههای عادی که ممکن است محاسبه یا گزارش را منحرف کند.
- داده تکراری: رکوردهایی که چند بار ثبت شدهاند و نباید دوباره پردازش شوند.
فرض کنید اسکریپتی برای محاسبه پورسانت ساختهاید. فقط یک فروش معمولی را امتحان نکنید. فروش صفر، مبلغ منفی، خانه خالی، عدد اعشاری، نام تکراری و مبلغ بسیار بزرگ را نیز وارد کنید. خروجی باید یا درست باشد یا پیام خطایی روشن و قابل فهم ارائه کند.
نتیجه درست را مستقل از کد محاسبه کنید
برای چند نمونه کوچک، پاسخ صحیح را بهصورت دستی یا با یک ابزار قابل اعتماد دیگر محاسبه کنید. اگر همان مدل هوش مصنوعی هم کد را بسازد و هم نتیجه مورد انتظار را تعیین کند، ممکن است یک برداشت اشتباه را در هر دو مرحله تکرار کند. معیار تست باید تا حد ممکن مستقل از تولیدکننده کد باشد.
از هوش مصنوعی بخواهید منطق را به زبان ساده توضیح دهد
کد را به مدل بدهید و درخواست کنید روند اجرای آن را مرحلهبهمرحله، بدون اصطلاحات پیچیده توضیح دهد. سپس توضیح را با نیاز واقعی خود مقایسه کنید. اگر قرار بود فایل فقط خوانده شود اما در توضیح از بازنویسی یا حذف فایل صحبت میشود، باید پیش از اجرا کد اصلاح شود.
پرامپت پیشنهادی: این کد را برای یک کاربر مبتدی توضیح بده. مشخص کن چه ورودیهایی میگیرد، چه فایلها یا اطلاعاتی را میخواند، چه چیزهایی را تغییر میدهد، خروجی کجا ذخیره میشود و در کدام خطها احتمال حذف یا بازنویسی داده وجود دارد. فعلاً کد را اصلاح نکن.
بررسی همتراز با یک مدل هوش مصنوعی دیگر
میتوانید کد تولیدشده توسط یک مدل را برای ممیزی به مدل دیگری بدهید. برای نمونه، کد Claude را با ChatGPT یا برعکس بررسی کنید. این روش برای کشف اشتباهات مفید است، اما جای تست واقعی را نمیگیرد؛ زیرا مدل دوم نیز ممکن است خطا کند یا همان فرض نادرست را بپذیرد.
پرامپت ممیزی: نقش بازبین مستقل کد را داشته باش. این کد را از نظر خطای منطقی، ورودیهای مرزی، مدیریت خطا، امنیت، سازگاری نسخهها و مصرف منابع بررسی کن. ابتدا فهرست مشکلات را با درجه اهمیت ارائه بده و برای هر مشکل یک روش بازتولید و یک تست پیشنهادی بنویس. بدون اجازه من کل کد را بازنویسی نکن.
اعتبارسنجی دستی یا مدل دوم؛ کدام بهتر است؟
- بررسی دستی: برای تطبیق خروجی با نیاز کسبوکار و تشخیص نتیجه غیرمنطقی ضروری است، اما به زمان و حداقلی از شناخت نیاز دارد.
- بررسی با مدل دوم: سریع است و میتواند موارد فراموششده را پیدا کند، اما تضمین صحت ایجاد نمیکند.
- روش مطمئنتر: ترکیب محاسبه دستی چند نمونه، اجرای تستهای واقعی و ممیزی توسط مدل دوم یا متخصص انسانی.
راهنمای ساده خواندن خطاهای کنسول یا ترمینال
وقتی کد متوقف میشود، کنسول معمولاً متنی شامل نوع خطا، پیام خطا، نام فایل و شماره خط نمایش میدهد. لازم نیست تمام متن را بفهمید. از پایینترین بخش پیام شروع کنید؛ در بسیاری از زبانها خلاصه خطا در خطهای پایانی قرار دارد.
- نوع خطا را پیدا کنید: برای مثال، خطای نحوی، پیدا نشدن ماژول، نبود فایل یا ناسازگاری نوع داده.
- پیام پایانی را بخوانید: این پیام اغلب میگوید چه چیزی پیدا نشده یا چه مقداری نامعتبر بوده است.
- شماره خط را بررسی کنید: همان خط و چند خط قبل از آن را به مدل بدهید.
- اولین خطای واقعی را حل کنید: یک خطا ممکن است چند پیام بعدی تولید کند. همه پیامها را همزمان و بدون بررسی تغییر ندهید.
- شرایط اجرا را ثبت کنید: زبان، نسخه، ابزار اجرا، سیستمعامل، ورودی استفادهشده و نتیجه مورد انتظار را همراه خطا بفرستید.
معنای چند خطای رایج
- Syntax Error: ساختار کد اشتباه است؛ مانند بسته نشدن پرانتز یا تورفتگی نادرست.
- Module Not Found: کتابخانه نصب نشده، نام آن اشتباه است یا در محیط دیگری نصب شده است.
- File Not Found: مسیر یا نام فایل صحیح نیست یا برنامه اجازه دسترسی ندارد.
- Type Error: عملیات روی نوع داده نامناسب انجام شده؛ مانند جمع کردن متن و عدد.
- Permission Error: کد اجازه خواندن، نوشتن یا اجرای منبع مورد نظر را ندارد.
- Timeout یا توقف طولانی: برنامه بیش از حد منتظر مانده، در حلقه گیر کرده یا یک سرویس خارجی پاسخ نداده است.
پیام خطا ممکن است شامل مسیرهای داخلی، نام کاربری، آدرس سرور، توکن یا بخشی از دادههای حساس باشد. قبل از ارسال لاگ به یک ابزار هوش مصنوعی عمومی، این اطلاعات را حذف یا با مقادیر ساختگی جایگزین کنید.
چکلیست امنیتی: مراقب تلههای رایج هوش مصنوعی باشید
کلید API و رمز را داخل کد قرار ندهید
قرار دادن مستقیم رمز عبور، کلید API یا توکن داخل کد که به آن هاردکد کردن گفته میشود، احتمال افشا را بالا میبرد. این اطلاعات ممکن است در تاریخچه پروژه، فایل اشتراکی یا مخزن عمومی باقی بماند. از متغیرهای محیطی یا بخش مدیریت Secrets سرویس استفاده کنید و فایل حاوی رمز را منتشر نکنید.
اگر کلیدی را سهواً در گفتوگو، کد عمومی یا مخزن قرار دادهاید، فقط حذف متن کافی نیست. کلید را از پنل سرویس باطل و یک کلید جدید ایجاد کنید؛ زیرا نسخه قبلی ممکن است ثبت یا کپی شده باشد.
توهم پکیجها و کتابخانههای نامعتبر
گاهی مدل نام بستهای را پیشنهاد میدهد که وجود ندارد یا نام آن بسیار شبیه یک بسته معتبر است. این وضعیت Package Hallucination نامیده میشود. نصب کورکورانه چنین بستهای میتواند خطای فنی یا خطر امنیتی ایجاد کند.
- نام بسته را در مخزن رسمی همان زبان، مانند PyPI برای پایتون یا npm برای جاوااسکریپت، جستوجو کنید.
- نام، توضیحات، مستندات، تاریخ انتشار، نسخهها و سابقه نگهداری بسته را بررسی کنید.
- به تفاوتهای کوچک املایی توجه کنید؛ بستههای جعلی ممکن است نامی شبیه یک کتابخانه مشهور داشته باشند.
- مطمئن شوید نامی که برای نصب استفاده میشود با نامی که در کد فراخوانی میشود ارتباط درست دارد؛ این دو نام همیشه یکسان نیستند.
- بسته جدید را ابتدا در محیط جدا نصب کنید و خطاها یا رفتارهای غیرمنتظره را زیر نظر بگیرید.
- اگر بسته ناشناخته است و جایگزین معتبر دارد، از گزینه شناختهشدهتر استفاده کنید.
دسترسیهای خطرناک را شناسایی کنید
وجود هر دستور سیستمی به معنی مخرب بودن کد نیست، اما بخشهایی که فایل حذف میکنند، فرمان سیستمعامل اجرا میکنند، کد متنی را مستقیماً اجرا میکنند یا اطلاعات را به اینترنت میفرستند باید با دقت بیشتری بررسی شوند. از مدل بخواهید تمام دسترسیهای فایل، شبکه، پایگاه داده و سیستمعامل را فهرست کند.
پرامپت امنیتی: این کد را فقط از نظر امنیت بررسی کن. هر بخشی را که فایل حذف یا بازنویسی میکند، فرمان سیستمی اجرا میکند، اطلاعات را به شبکه میفرستد، ورودی کاربر را بدون اعتبارسنجی میپذیرد یا به رمز و کلید دسترسی دارد مشخص کن. برای هر مورد، خطر و جایگزین امنتر را توضیح بده.
حلقه بینهایت و مصرف منابع
کد ممکن است به دلیل شرط اشتباه در حلقه متوقف نشود یا با پردازش حجم بزرگی از اطلاعات، حافظه و پردازنده را اشغال کند. ابتدا با تعداد کمی رکورد تست کنید، محدودیت تعداد تلاش و زمان انتظار قرار دهید و امکان توقف دستی برنامه را بشناسید. افزایش سریع مصرف منابع، تکرار بیپایان یک پیام یا تولید فایلهای بسیار بزرگ علامت خطر است.
ورودی کاربر را قابل اعتماد فرض نکنید
اگر پروژه فرم وب، ربات یا ابزار عمومی است، داده ورودی ممکن است ناقص، اشتباه یا عمداً مخرب باشد. کد باید نوع، طول، قالب و محدوده ورودی را بررسی کند. اتصال مستقیم متن کاربر به فرمان سیستم یا پرسوجوی پایگاه داده میتواند آسیبپذیری جدی ایجاد کند و برای پروژه واقعی به بازبینی تخصصی نیاز دارد.
چگونه با هوش مصنوعی برای رفع باگ و بازنویسی کد مکالمه کنیم؟
نوشتن جملهای مانند «کد کار نمیکند» اطلاعات کافی برای خطایابی کد ChatGPT یا هر مدل دیگری فراهم نمیکند. یک درخواست اصلاح خوب باید شامل هدف، محیط اجرا، کد مرتبط، ورودی نمونه، خروجی مورد انتظار، خروجی واقعی و متن کامل خطا باشد.
قالب مناسب برای گزارش خطا
- هدف: کد باید دقیقاً چه کاری انجام دهد؟
- محیط: زبان، نسخه، سیستمعامل یا ابزار آنلاین چیست؟
- ورودی: با چه دادهای خطا رخ داده است؟
- انتظار: خروجی درست از نظر شما چیست؟
- نتیجه واقعی: چه اتفاقی افتاده است؟
- لاگ: متن کامل خطا پس از حذف اطلاعات حساس چیست؟
- محدودیت: کدام بخشها نباید تغییر کنند؟
پرامپت برای عیب یابی کد: این کد باید چند فایل اکسل را بدون تغییر فایلهای اصلی ادغام کند. آن را در محیط مشخصشده اجرا کردهام و با ورودی نمونه زیر، به جای خروجی مورد انتظار این خطا را میگیرم. علت اصلی را توضیح بده، کوچکترین اصلاح ممکن را پیشنهاد کن و سپس یک تست بنویس که ثابت کند خطا رفع شده است. ساختار سایر بخشها را تغییر نده.
نمونه پرامپتهای اصلاحی برای خطاهای رایج
- خروجی اشتباه: این کد اجرا میشود اما برای ورودی نمونه، خروجی واقعی با نتیجه مورد انتظار تفاوت دارد. مسیر محاسبه را مرحلهبهمرحله بررسی کن، اولین نقطه انحراف را نشان بده و فقط همان بخش را اصلاح کن. نکته مهم این است که ورودی و خروجی مورد انتظار دقیق ارائه شود.
- پیدا نشدن کتابخانه: این پیام خطا و فهرست وابستگیهای پروژه است. بررسی کن آیا نام بسته واقعی و معتبر است، نام نصب با نام فراخوانی تفاوت دارد یا نسخه ناسازگار است. از پیشنهاد بسته ناشناخته خودداری کن.
- خطای فایل: این ساختار پوشه و مسیر فایل است. مشخص کن برنامه مسیر را از کجا میسازد و چگونه میتوان پیش از خواندن فایل، وجود و مجوز آن را بررسی کرد. اطلاعات شخصی مسیر باید حذف شود.
- کندی یا توقف: این کد با تعداد کم رکورد کار میکند اما با داده بزرگ کند میشود. پیچیدگی حلقهها، مصرف حافظه و درخواستهای شبکه را بررسی کن و روش اندازهگیری زمان هر مرحله را اضافه کن.
- نگرانی امنیتی: ورودی این ابزار توسط کاربران وارد میشود. نقاط ورود داده، اعتبارسنجی، دسترسی فایل و پایگاه داده را بررسی کن و سناریوهای سوءاستفاده را بدون ارائه دستور مخرب توضیح بده.
- تغییرات بیش از حد مدل: نسخه قبلی در بیشتر سناریوها درست بود. تفاوت دو نسخه را خلاصه کن، دلیل هر تغییر را بگو و فقط اصلاح لازم برای خطای گزارششده را نگه دار.
از مدل تست واحد و سناریوی آزمون بخواهید
تست واحد یا Unit Test بخش کوچکی از برنامه را با ورودی مشخص اجرا میکند و نتیجه را با مقدار مورد انتظار میسنجد. حتی اگر با چارچوبهای تست آشنا نیستید، میتوانید از مدل بخواهید تستهایی قابل اجرا بسازد و روش اجرای آنها را توضیح دهد.
پرامپت تست: برای این تابع مجموعهای از تستهای واحد بنویس که حالت عادی، ورودی خالی، مقدار صفر، مقدار منفی، داده تکراری، نوع داده اشتباه و حد بالای قابل قبول را پوشش دهد. برای هر تست توضیح بده چرا لازم است و نتیجه مورد انتظار را مستقل و شفاف بنویس.
تست تولیدشده توسط همان هوش مصنوعی نیز باید بازبینی شود. ممکن است کد و تست هر دو یک برداشت نادرست از نیاز شما داشته باشند. حداقل چند خروجی مورد انتظار را خودتان یا با یک محاسبه مستقل تأیید کنید.
هر بار یک تغییر ایجاد کنید
اگر مدل همزمان ساختار پروژه، کتابخانه و منطق محاسبه را تغییر دهد، پیدا کردن علت خطای جدید دشوار میشود. نسخه سالم قبلی را نگه دارید، در هر مرحله یک تغییر محدود اعمال کنید و پس از هر تغییر تستها را دوباره اجرا کنید. ثبت نسخهها با ابزار کنترل نسخه مفید است؛ اما حتی ذخیره فایلها با شماره نسخه نیز برای پروژه کوچک بهتر از جایگزینی دائمی فایل قبلی است.
از وایب کدینگ تصادفی تا توسعه ساختاریافته پروژههای واقعی
ساخت پروژه با هوش مصنوعی فقط کپی کردن کد و اجرای آن نیست. مهمترین مهارت، تبدیل یک نیاز مبهم به بخشهای کوچک و قابل سنجش است. ابتدا مسئله، ورودی، خروجی، محدودیت، معیار موفقیت و خطرهای احتمالی را مشخص کنید؛ سپس از هوش مصنوعی برای ساخت هر بخش کمک بگیرید.
یک فرایند عملی برای پروژههای کوچک
- تعریف مسئله: یک جمله روشن درباره کاری که ابزار باید انجام دهد بنویسید.
- تعریف معیار موفقیت: مشخص کنید چه خروجیای درست محسوب میشود و چه خطاهایی قابل قبول نیست.
- تقسیم پروژه: خواندن داده، پردازش، کنترل خطا و تولید خروجی را به مراحل جدا تبدیل کنید.
- ساخت نمونه کوچک: ابتدا با چند رکورد و بدون اتصال به سرویسهای حساس کار کنید.
- طراحی تست: برای هر مرحله، ورودی عادی و ورودی مشکلدار در نظر بگیرید.
- بازبینی امنیتی: دسترسیها، رمزها، بستهها و ارتباطات شبکه را کنترل کنید.
- اجرای محدود: نسخه تأییدشده را ابتدا روی بخش کوچکی از داده واقعی اجرا کنید.
- ثبت نتیجه: تغییرات، خطاها و نسخهای را که تست شده است نگه دارید.
در محیط کار، ارزش واقعی زمانی ایجاد میشود که هوش مصنوعی با ابزارهایی مانند Excel، پایتون، Word و فرایندهای اتوماسیون ترکیب شود. برای مثال، یک اسکریپت میتواند دادههای چند فایل را جمعآوری کند، اما کاربر باید ساختار داده، قواعد محاسبه و روش کنترل خروجی در اکسل را نیز بداند.
حداقل دانشی که همچنان لازم است
برای شروع آموزش وایب کدینگ به سالها مطالعه سینتکس نیاز ندارید، اما شناخت مفاهیمی مانند فایل و پوشه، نوع داده، ورودی و خروجی، شرط، حلقه، تابع، خطا، نسخه کتابخانه و دسترسیها ضروری است. این دانش پایه کمک میکند درخواست دقیقتری بنویسید و پاسخ غیرمنطقی مدل را زودتر تشخیص دهید.
در پروژههایی که با پرداخت، اطلاعات هویتی، دادههای پزشکی، منابع انسانی، قراردادها، زیرساخت سازمانی یا دسترسی مدیر سیستم در ارتباطاند، تست شخصی و بررسی مدل دوم کافی نیست. چنین پروژههایی باید پیش از انتشار توسط توسعهدهنده یا متخصص امنیت واجد صلاحیت بازبینی شوند.
مسیر یادگیری ساختاریافته برای کاربردهای شغلی
آزمون و خطای محدود بخشی طبیعی از یادگیری است، اما اتکا به کپیپیست تصادفی برای پروژههای کاری پرهزینه خواهد بود. مسیر آموزشی مناسب باید استفاده حرفهای از هوش مصنوعی را در کنار تحلیل مسئله، مدیریت داده، تست، امنیت و اتوماسیون آموزش دهد.
آموزشهای مهارتمحور آکادمی پویا حیاتی با تمرکز بر ابزارهای کاربردی دیجیتال، هوش مصنوعی و افزایش بهرهوری شغلی میتواند این مسیر را از ساخت نمونههای ساده تا اجرای فرایندهای منظمتر تکمیل کند. هدف چنین آموزش ساختاریافتهای، وابستگی کمتر به حدس و خطا و توانایی بیشتر در ارزیابی نتیجه ابزارهاست.
جمعبندی
وایب کدینگ راهی سریع برای ساخت ابزار و خودکارسازی کارهاست، اما هیچ کد تولیدشدهای نباید فقط به دلیل ظاهر حرفهای یا اجرای بدون خطا قابل اعتماد فرض شود. تست کد هوش مصنوعی با اجرای ایزوله، داده فرضی، بررسی ورودی و خروجی، کنترل وابستگیها، خواندن دقیق لاگ و درخواست اصلاح محدود انجام میشود.
برای کار با کدهای هوش مصنوعی لازم نیست از ابتدا توسعهدهندهای حرفهای باشید؛ با این حال باید منطق مسئله، خروجی درست و خطرهای اصلی را بشناسید. رویکرد مطمئن این است که هوش مصنوعی را دستیار ساخت و بازبینی بدانید، نه مرجع نهایی صحت. ترکیب قضاوت انسانی، تست قابل تکرار و بازبینی فنی، پروژههای شانسی را به ابزارهایی قابل اتکاتر تبدیل میکند.
سوالات متداول
وایب کدینگ دقیقاً چیست و چه فرقی با برنامهنویسی معمولی دارد؟
وایب کدینگ یعنی ساخت و اصلاح نرمافزار با گفتوگوی طبیعی با هوش مصنوعی. این روش تولید نمونه اولیه را سریع میکند، اما برخلاف تصور رایج، نیاز به تست، شناخت منطق مسئله و کنترل امنیت را از بین نمیبرد.
آیا اجرای کد نوشتهشده توسط هوش مصنوعی روی سیستم شخصی خطر دارد؟
بله. کد ناشناخته ممکن است فایلها را تغییر دهد، اطلاعات را ارسال کند یا منابع سیستم را مصرف کند. ابتدا آن را در محیط جدا، با داده فرضی و بدون رمز یا دسترسی حساس اجرا کنید.
اگر کد هوش مصنوعی خطا داشت، چگونه آن را رفع کنیم؟
متن کامل خطا، محیط اجرا، ورودی نمونه، خروجی واقعی و نتیجه مورد انتظار را به مدل بدهید. از آن بخواهید علت را توضیح دهد، کوچکترین اصلاح ممکن را انجام دهد و برای مشکل یک تست قابل تکرار بسازد.
چگونه بفهمیم هوش مصنوعی کتابخانه یا تابع جعلی پیشنهاد نکرده است؟
نام بسته را در مخزن رسمی زبان بررسی کنید و مستندات، نسخهها، سابقه انتشار و نگهدارنده آن را ببینید. بسته ناشناخته یا دارای نام مشابه یک کتابخانه معروف را بدون بررسی نصب نکنید.
آیا افراد غیربرنامهنویس میتوانند کد تولیدشده با AI را تست کنند؟
بله. بررسی ورودی و خروجی، استفاده از داده فرضی، آزمون حالتهای خالی و اشتباه و کمک گرفتن از مدل دوم برای بازبینی قابل انجام است. با این حال، پروژههای حساس به بررسی متخصص نیاز دارند.
بهترین ابزارهای رایگان برای تست امن کد پایتون کداماند؟
Google Colab و Replit برای آزمایشهای اولیه مناسباند. رایگان بودن و آنلاین بودن به معنای امنیت کامل نیست؛ پروژه را خصوصی نگه دارید، داده حساس وارد نکنید و دسترسی به Drive یا حسابهای واقعی را تا زمان شناخت کد فعال نکنید.